


Documentación
El Real Decreto 1495/2011, de 24 de octubre, por el que se desarrolla la Ley 37/2007, de 16 de noviembre, para el ámbito del sector público estatal, establece en su Disposición adicional segunda la obligación de los órganos de la Administración General del Estado y de los demás organismos y entidades a los que hace referencia la citada norma, de aprobar "... un plan propio de medidas de impulso de la reutilización de la información del sector público, por medios electrónicos, dentro de su ámbito de competencias". También establece que los organismos deben recopilar y remitir información sobre las actividades realizadas en materia de reutilización dentro de su ámbito.
Estos documentos, recogidos según fecha de publicación, son los que han pasado a conocerse como "Planes RISP" donde se incluyen las principales líneas de la política general de apertura y reutilización de la información del sector público (RISP) de cada organismo público implicado y "Evaluación en la adaptación al RD 1495/2011" respectivamente.

Aplicación
Ley Abierta es una plataforma web que convierte la legislación consolidada española en un archivo histórico que cualquier persona puede consultar, sin registro y sin coste.
Cada ley se publica como texto estructurado y cada reforma queda registrada con su fecha oficial de publicación. Eso permite hacer algo que hasta ahora era muy laborioso: consultar cómo era una ley en una fecha concreta del pasado y ver exactamente qué cambió entre dos versiones, artículo por artículo.
Ofrece las siguientes funcionalidades:
- Buscador de leyes por texto, materia, rango y jurisdicción.
- Ficha por ley: con resumen en lenguaje llano, historial de reformas y texto completo.
- Comparador de versiones: qué cambió entre dos fechas.
- Preguntas en lenguaje natural: con respuesta citando los artículos concretos que aplican y enlace al texto oficial en el BOE.
- Cronología de cambios recientes: con RSS y avisos por correo por materia.
Reutiliza el conjunto de datos «Legislación Consolidada de la Agencia Estatal BOE» publicado por la Agencia Estatal Boletín Oficial del Estado (www.boe.es), junto con los boletines oficiales de las comunidades autónomas. Cubre más de 12.300 leyes desde 1835 y se actualiza a diario.
Para desarrolladores e investigadores: API REST pública y documentada, descarga completa de la base de datos y ficheros en formato llms.txt para su uso con modelos de lenguaje. Sin claves, sin límites de registro.
El proyecto es de código abierto (AGPL-3.0) y no tiene publicidad, monetización ni muro de pago. El texto legislativo es de dominio público y cada ley enlaza siempre a su fuente oficial.
Blog
La Comisión Europea ha presentado recientemente el documento en el que se establece una nueva Estrategia de la Unión en el ámbito de los datos. Entre otros ambiciosos objetivos, con esta iniciativa se pretende hacer frente a un reto trascendental en la era de la inteligencia artificial generativa: la insuficiente disponibilidad de datos en las condiciones adecuadas.
Desde la anterior Estrategia de 2020 hemos asistido a un importante avance normativo con el que se pretendía ir más allá de la regulación de 2019 sobre datos abiertos y reutilización de la información del sector público.
En concreto, por una parte, la Data Governance Act sirvió para impulsar una serie de medidas que tendían a facilitar el uso de los datos generados por el sector público en aquellos supuestos donde se vieran afectados otros derechos e intereses jurídicos —datos personales, propiedad intelectual.
Por otra, a través de la Data Act se avanzó, sobre todo, en la línea de impulsar el acceso a datos en poder de sujetos privados atendiendo a las singularidades del entorno digital.
El necesario cambio de enfoque en la regulación sobre acceso a datos.
A pesar de este importante esfuerzo regulatorio, por parte de la Comisión Europea se ha detectado una infrautilización de los datos que, además, con frecuencia se encuentran fragmentados en cuanto a las condiciones de su accesibilidad. Ello se debe, en gran parte, a la existencia de una importante diversidad regulatoria. Por ello se requieren medidas que faciliten la simplificación y la racionalización del marco normativo europeo sobre datos.
En concreto, se ha constatado que existe una fragmentación regulatoria que genera inseguridad jurídica y costes de cumplimiento desproporcionados debido a la complejidad del propio marco normativo aplicable. En concreto, el solapamiento entre el Reglamento General de Protección de Datos (RGPD), la Data Governance Act, la Data Act, la Directiva de datos abiertos y, asimismo, la existencia de regulaciones sectoriales específicas para algunos ámbitos concretos ha generado un complejo entramado normativo al que resulta arduo enfrentarse, sobre todo si pensamos en la competitividad de pequeñas y medianas empresas. Cada una de estas normas fue concebida para hacer frente a retos específicos que fueron abordados de manera sucesiva, por lo que resulta necesaria una visión de conjunto más coherente que resuelva posibles incoherencias y, en última instancia, facilite su aplicación práctica.
En este sentido, la Estrategia propone impulsar un nuevo instrumento legislativo —la propuesta de Reglamento denominado Ómnibus Digital—, con el que se pretende consolidar en una única norma las reglas relativas al mercado único europeo en el ámbito de los datos. En concreto, con esta iniciativa:
- Se fusionan las previsiones de la Data Governance Act en la regulación de la Data Act, eliminando así duplicidades.
- Se deroga el Reglamento sobre datos no personales, cuyas funciones se cubren igualmente a través de la Data Act;
- Se integran las normas sobre datos del sector público en la Data Act, ya que hasta ahora estaban incluidas tanto en la Directiva de 2019 como en la Data Governance Act.
Con esta regulación se consolida, por tanto, el protagonismo de la Data Act como normal general de referencia en la materia. Asimismo, se refuerza la claridad y la precisión de sus previsiones, con el objetivo de facilitar su función como instrumento normativo principal a través del cual se pretende impulsar la accesibilidad de los datos en el mercado digital europeo.
Modificaciones en materia de protección de datos personales
La propuesta Ómnibus Digital también incluye importantes novedades por lo que se refiere a la normativa sobre protección de datos de carácter personal, modificándose varios preceptos del Reglamento (UE) 1016/679 del Parlamento Europeo y del Consejo de 27 de abril de 2016, relativo a la protección de las personas físicas en lo que respecta al tratamiento de datos personales.
Para que se puedan utilizar los datos personales —esto es, cualquier información referida a una persona física identificada o identificable— es necesario que concurra alguna de las circunstancias a que se refiere el artículo 6 del citado Reglamento, entre las que se encuentra el consentimiento del titular o la existencia de un interés legítimo por parte de quien vaya a tratar los datos.
El interés legítimo permite tratar datos personales cuando es necesario para un fin válido (mejorar un servicio, prevenir fraudes, etc.) y no afecta negativamente a los derechos de la persona.
Fuente: Guía sobre interés legítimo. ISMS Forum y Data Privacy Institute. Disponible aquí: guiaintereslegitimo1637794373.pdf
Respecto a la posibilidad de acudir al interés legítimo como base jurídica para entrenar las herramientas de inteligencia artificial, la actual regulación permite tratar datos personales siempre que no prevalezcan los derechos de los interesados titulares de dichos datos.
Sin embargo, dada la generalidad del concepto “interés legítimo”, a la hora de decidir cuándo se pueden utilizar los datos personales al amparo de esta cláusula no siempre existirá una certeza absoluta, habrá que analizar caso por caso: en concreto, será necesario llevar a cabo una actividad de ponderación de los bienes jurídicos en conflicto y, por tanto, su aplicación puede generar dudas razonables en muchos supuestos.
Aunque el Comité Europeo de Protección de Datos ha intentado establecer algunas pautas para concretar la aplicación del interés legítimo, lo cierto es que el uso de conceptos jurídicos abiertos e indeterminados no siempre permitirá llegar a respuestas claras y definitivas. Para facilitar la concreción de esta expresión en cada supuesto, la Estrategia alude como criterio a tener en cuenta el beneficio potencial que puede suponer el tratamiento para el propio titular de los datos y para la sociedad en general. Asimismo, dado que no será necesario el consentimiento del titular de los datos —y por tanto, no sería aplicable su revocación—, refuerza el derecho de oposición por parte del titular a que sus datos sean tratados y, sobre todo, garantiza una mayor transparencia respecto de las condiciones en que se van a tratar los datos. De este modo, al reforzar la posición jurídica del titular y aludir a dicho beneficio potencial, la Estrategia pretende facilitar la utilización del interés legítimo como base jurídica que permita utilizar los datos personales sin consentimiento del titular, pero con garantías adecuadas.
Otra de las principales medidas en materia de protección de datos se refiere a la distinción entre datos anónimos y seudonimizados. El RGPD define la seudonimización como un tratamiento de datos que, hasta ahora, hacía que ya no pudieran atribuirse a un interesado sin recurrir a información adicional, que se encuentra separada. Eso sí, los datos seudonimizados siguen siendo datos personales y, por tanto, sometidos a dicha regulación. En cambio, los datos anónimos no guardan relación con personas identificadas o identificables y, por tanto, su uso no estaría sometido al RGPD. En consecuencia, para saber si hablamos de datos anónimos o seudonimizados resulta esencial concretar si existe una “probabilidad razonable” de identificación del titular de los datos.
Ahora bien, las tecnologías actualmente disponibles multiplican el riesgo de reidentificación del titular de los datos, lo que afecta directamente a lo que podría considerarse razonable, generando una incertidumbre que incide negativamente en la innovación tecnológica. Por esta razón, la propuesta Ómnibus Digital, en la línea ya manifestada por el Tribunal de Justicia de la Unión Europea, pretende establecer las condiciones en las cuales los datos seudonimizados ya no se podrían considerar datos de carácter personal, facilitando así su uso. A tal efecto habilita a la Comisión Europea para que, a través de actos de implementación, pueda concretar tales circunstancias, en concreto teniendo en cuenta el estado de la técnica y, asimismo, ofreciendo criterios que permitan evaluar el riesgo de reidentificación en cada concreto supuesto.
La ampliación de los conjuntos de datos de alto valor
La Estrategia pretende también ampliar el catálogo de Datos de Alto Valor (HVD) que se contemplan en el Reglamento de Ejecución UE 2023/138. Se trata de conjuntos de datos con potencial excepcional para generar beneficios sociales, económicos y ambientales, ya que son datos de alta calidad, estructurados y fiables que están accesibles en condiciones técnicas, organizativas y semánticas muy favorables para su tratamiento automatizado. Actualmente se incluyen seis categorías (geoespacial, observación de la Tierra y medio ambiente, meteorología, estadística, empresas y movilidad), a las que se añadirían por parte de la Comisión, entre otros conjuntos, datos legales, judiciales y administrativos.
Oportunidad y reto
La Estrategia Europea de Datos representa un giro paradigmático ciertamente relevante: no sólo se trata de promover marcos normativos que faciliten en el plano teórico la accesibilidad de los datos sino, sobre todo, de hacerlos funcionar en su aplicación práctica, impulsando de esta manera las condiciones necesarias de seguridad jurídica que permitan dinamizar una economía de datos competitiva e innovadora.
Para ello resulta imprescindible, por una parte, evaluar la incidencia real de las medidas que se proponen a través del Ómnibus Digital y, por otra, ofrecer a las pequeñas y medianas empresas instrumentos jurídicos adecuados —guías prácticas, servicios de asesoramiento idóneos, cláusulas contractuales tipo…— para hacer frente al reto que para ellas supone el cumplimiento normativo en un contexto de enorme complejidad. Precisamente, esta dificultad requiere, por parte de las autoridades de control y, en general, de las entidades públicas, adoptar modelos de gobernanza de los datos avanzados y flexibles que se adapten a las singularidades que plantea la inteligencia artificial, sin que por ello se vean afectadas las garantías jurídicas.
Contenido elaborado por Julián Valero, catedrático de la Universidad de Murcia y Coordinador del Grupo de Investigación “Innovación, Derecho y Tecnología” (iDerTec). Los contenidos y los puntos de vista reflejados en esta publicación son responsabilidad exclusiva de su autor.
Noticia
¿Sabías que España creó en 2023 la primera agencia estatal dedicada específicamente a la supervisión de la inteligencia artificial (IA)? Anticipándose incluso al Reglamento Europeo en esta materia, la Agencia Española de Supervisión de Inteligencia Artificial (AESIA) nació con el objetivo de garantizar el uso ético y seguro de la IA, fomentando un desarrollo tecnológico responsable.
Entre sus principales funciones está asegurar que tanto entidades públicas como privadas cumplan con la normativa vigente. Para ello promueve buenas prácticas y asesora sobre el cumplimiento del marco regulatorio europeo, motivo por el cual recientemente ha publicado una serie de guías para asegurar la aplicación consistente de la regulación europea de IA.
En este post profundizaremos en qué es la AESIA y conoceremos detalles relevantes del contenido de las guías.
¿Qué es la AESIA y por qué es clave para el ecosistema de datos?
La AESIA nace en el marco del Eje 3 de la Estrategia Española de IA. Su creación responde a la necesidad de contar con una autoridad independiente que no solo supervise, sino que oriente el despliegue de sistemas algorítmicos en nuestra sociedad.
A diferencia de otros organismos puramente sancionadores, la AESIA está diseñada como un Think & Do Tank de inteligencia, es decir, una organización que investiga y propone soluciones. Su utilidad práctica se divide en tres vertientes:
- Seguridad jurídica: proporciona marcos claros para que las empresas, especialmente las pymes, sepan a qué atenerse al innovar.
- Referente internacional: actúa como el interlocutor español ante la Comisión Europea, asegurando que la voz de nuestro ecosistema tecnológico sea escuchada en la elaboración de estándares europeos.
- Confianza ciudadana: garantiza que los sistemas de IA utilizados en servicios públicos o áreas críticas respeten los derechos fundamentales, evitando sesgos y promoviendo la transparencia.
Desde datos.gob.es, siempre hemos defendido que el valor de los datos reside en su calidad y accesibilidad. La AESIA complementa esta visión asegurando que, una vez que los datos se transforman en modelos de IA, su uso sea responsable. Por ello, estas guías son una extensión natural de los recursos que publicamos habitualmente sobre gobernanza y apertura de datos.
Recursos para el uso de la IA: guías y checklist
La AESIA ha publicado recientemente unos materiales de apoyo a la implementación y el cumplimiento de la normativa europea de Inteligencia Artificial y sus obligaciones aplicables. Aunque no tienen carácter vinculante ni sustituyen ni desarrollan la normativa vigente, proporcionan recomendaciones prácticas alineadas con los requisitos regulatorios a la espera de que se aprueben las normas armonizadas de aplicación para todos los Estados miembros.
Son el resultado directo del piloto español de Sandbox Regulatorio de IA. Este entorno de pruebas permitió a desarrolladores y autoridades colaborar en un espacio controlado para entender cómo aplicar la normativa europea en casos de uso reales.
Es fundamental destacar que estos documentos se publican sin perjuicio de las guías técnicas que la Comisión Europea está elaborando. De hecho, España está sirviendo de "laboratorio" para Europa: las lecciones aprendidas aquí proporcionarán una base sólida al grupo de trabajo de la Comisión, asegurando una aplicación consistente de la regulación en todos los Estados miembros.
Las guías están diseñadas para ser una hoja de ruta completa, desde la concepción del sistema hasta su vigilancia una vez está en el mercado.
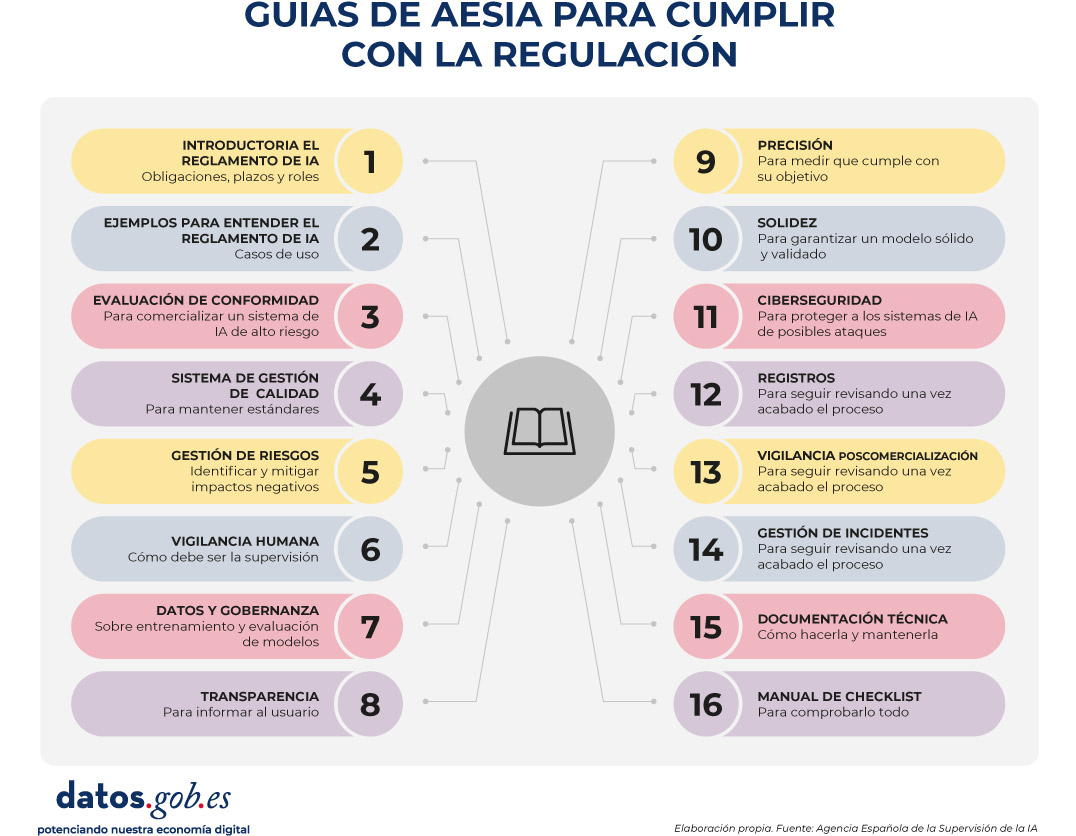
Figura 1. Guías de AESIA para cumplir con la regulación. Fuente: Agencia Española de la Supervisión de la IA
- 01. Introductoria al Reglamento de IA: ofrece una visión general sobre las obligaciones, los plazos de aplicación y los roles (proveedores, desplegadores, etc.). Es el punto de partida esencial para cualquier organización que desarrolle o despliegue sistemas de IA.
- 02. Práctica y ejemplos: aterriza los conceptos jurídicos en casos de uso cotidianos (por ejemplo, ¿es mi sistema de selección de personal una IA de alto riesgo?). Incluye árboles de decisión y un glosario de términos clave del artículo 3 del Reglamento, ayudando a determinar si un sistema específico está regulado, qué nivel de riesgo tiene y qué obligaciones son aplicables.
- 03. Evaluación de conformidad: explica los pasos técnicos necesarios para obtener el "sello" que permite comercializar un sistema de IA de alto riesgo, detallando los dos procedimientos posibles según los Anexos VI y VII del Reglamento como valuación basada en control interno o evaluación con intervención de organismo notificado.
- 04. Sistema de gestión de la calidad: define cómo las organizaciones deben estructurar sus procesos internos para mantener estándares constantes. Abarca la estrategia de cumplimiento regulatorio, técnicas y procedimientos de diseño, sistemas de examen y validación, entre otros.
- 05. Gestión de riesgos: es un manual sobre cómo identificar, evaluar y mitigar posibles impactos negativos del sistema durante todo su ciclo de vida.
- 06. Vigilancia humana: detalla los mecanismos para que las decisiones de la IA sean siempre supervisables por personas, evitando la "caja negra" tecnológica. Establece principios como comprensión de capacidades y limitaciones, interpretación de resultados, autoridad para no usar el sistema o anular decisiones.
- 07. Datos y gobernanza de datos: aborda las prácticas necesarias para entrenar, validar y testear modelos de IA asegurando que los conjuntos de datos sean relevantes, representativos, exactos y completos. Cubre procesos de gestión de datos (diseño, recogida, análisis, etiquetado, almacenamiento, etc.), detección y mitigación de sesgos, cumplimiento del Reglamento General de Protección de Datos, linaje de datos y documentación de hipótesis de diseño, siendo de especial interés para la comunidad de datos abiertos y científicos de datos.
- 08. Transparencia: establece cómo informar al usuario de que está interactuando con una IA y cómo explicar el razonamiento detrás de un resultado algorítmico.
- 09. Precisión: define métricas apropiadas según el tipo de sistema para garantizar que el modelo de IA cumple su objetivo.
- 10. Solidez: proporciona orientación técnica sobre cómo garantizar que los sistemas de IA funcionan de manera fiable y consistente en condiciones variables.
- 11. Ciberseguridad: instruye sobre protección contra amenazas específicas del ámbito de IA.
- 12. Registros: define las medidas para cumplir con las obligaciones de registro automático de eventos.
- 13. Vigilancia poscomercialización: documenta los procesos para ejecutar el plan de vigilancia, documentación y análisis de datos sobre el rendimiento del sistema durante toda su vida útil.
- 14. Gestión de incidentes: describe el procedimiento para notificar incidentes graves a las autoridades competentes.
- 15. Documentación técnica: establece la estructura completa que debe incluir la documentación técnica (proceso de desarrollo, datos de entrenamiento/validación/prueba, gestión de riesgos aplicada, rendimiento y métricas, supervisión humana, etc.).
- 16. Manual de checklist de Guías de requisitos: explica cómo utilizar las 13 checklists de autodiagnóstico que permiten realizar evaluación del cumplimiento, identificar brechas, diseñar planes de adaptación y priorizar acciones de mejora.
Todas las guías están disponibles aquí y tienen una estructura modular que se adapta a diferentes niveles de conocimiento y necesidades empresariales.
La herramienta de autodiagnóstico y sus ventajas
En paralelo, la AESIA publica un material que facilita la traducción de requisitos abstractos en preguntas concretas y verificables, proporcionando una herramienta práctica para la evaluación continua del grado de cumplimiento.
Se trata de listas de verificación que permiten a una entidad evaluar su nivel de cumplimiento de forma autónoma.
La utilización de estas checklists proporciona múltiples beneficios a las organizaciones. En primer lugar, facilitan la identificación temprana de brechas de cumplimiento, permitiendo a las organizaciones tomar medidas correctivas antes de la comercialización o puesta en servicio del sistema. También promueven un enfoque sistemático y estructurado del cumplimiento normativo. Al seguir la estructura de los artículos del Reglamento, garantizan que ningún requisito esencial quede sin evaluar.
Por otro lado, facilitan la comunicación entre equipos técnicos, jurídicos y de gestión, proporcionando un lenguaje común y una referencia compartida para discutir el cumplimiento normativo. Y, por último, las checklists sirven como base documental para demostrar la debida diligencia ante las autoridades supervisoras.
Debemos entender que estos documentos no son estáticos. Están sujetos a un proceso permanente de evaluación y revisión. En este sentido, la AESIA continúa desarrollando su capacidad operativa y ampliando sus herramientas de apoyo al cumplimiento.
Desde la plataforma de datos abiertos del Gobierno de España, te invitamos a explorar estos recursos. El desarrollo de la IA debe ir de la mano con datos bien gobernados y supervisión ética.
Documentación
La futura nueva versión de la Norma Técnica de Interoperabilidad de Recursos de Información del Sector Público (NTI-RISP) incorpora DCAT-AP-ES como modelo de referencia para la descripción de conjuntos y servicios de datos. Esto supone un paso clave hacia una mayor interoperabilidad, calidad y alineación con los estándares europeos de datos.
Esta guía tiene como objetivo ayudar en su migración hacia este nuevo modelo. Está dirigida a responsables técnicos y gestores de catálogos de datos públicos que, sin disponer de experiencia avanzada en semántica o modelos de metadatos, necesitan actualizar su catálogo RDF para garantizar su conformidad con DCAT-AP-ES. Además, las pautas del documento también son aplicables para la migración desde otros modelos de metadatos basados en RDF, como perfiles locales, DCAT, DCAT-AP o adaptaciones sectoriales, ya que los principios y verificaciones fundamentales son comunes.
¿Por qué migrar a DCAT-AP-ES?
La Norma Técnica de Interoperabilidad de Recursos de Información del Sector Público constituye, desde 2013, el marco regulador en España para la gestión y apertura de los datos públicos. Alineada con el objetivo europeo y español de impulsar la economía del dato, la norma se ha actualizado con el fin de favorecer el intercambio de información a gran escala en entornos distribuidos y federados.
Esta actualización, que en el momento de publicación de la guía está en proceso de tramitación administrativa, incorpora un nuevo modelo de metadatos alineado con los estándares europeos más recientes: DCAT-AP-ES. Estos estándares facilitan la descripción homogénea de los conjuntos de datos y recursos de información reutilizables puestos a disposición pública. DCAT-AP-ES adopta las directrices del esquema europeo de intercambio de metadatos DCAT-AP (Data Catalog Vocabulary – Aplication Profile), promoviendo así la interoperabilidad entre catálogos nacionales y europeos.
Las ventajas de adoptar DCAT-AP-ES se resumen en:
- Interoperabilidad semántica y técnica: asegura que distintos catálogos puedan entenderse entre sí de forma automática.
- Alineación normativa: responde a los nuevos requisitos previstos en la NTI-RISP y alinea el catálogo con la Directiva (UE) 2019/1024 relativa a los datos abiertos y la reutilización de la información del sector público y el Reglamento de Ejecución (UE) 2023/138 por el que se establecen una lista de conjuntos de datos específicos de alto valor (High Value Dataset o HVD), facilitando la publicación de HVD y servicios de datos asociados.
- Mejora de la capacidad de encontrar los recursos: facilita la búsqueda, localización y reutilización de los conjuntos de datos mediante metadatos estandarizados y completos.
- Reducción de incidencias en la federación: minimiza errores y conflictos al integrar catálogos de distintas administraciones, garantizando la consistencia y la calidad en los procesos de interoperabilidad.
¿Qué ha cambiado en DCAT-AP-ES?
DCAT-AP-ES amplía y ordena el modelo anterior para hacerlo más interoperable, más preciso desde el punto de vista legal y más útil para el mantenimiento y la reutilización técnica de los catálogos de datos.
Los principales cambios son:
- En el catálogo: ahora es posible enlazar catálogos entre sí, registrar quién los creó, añadir una declaración de derechos complementaria a la licencia o describir cada entrada mediante registros.
- En los conjuntos de datos: se incorporan nuevas propiedades para cumplir la normativa sobre conjuntos de alto valor, dar soporte a la comunicación, documentar la procedencia y las relaciones entre recursos, gestionar versiones y describir la resolución espacial/temporal o el sitio web. Asimismo, se redefine la responsabilidad de la licencia, desplazando su declaración al nivel más adecuado.
- En las distribuciones: se amplían las opciones para indicar la disponibilidad planificada, la legislación, política de uso, la integridad, los formatos empaquetados, la URL directa de descarga, la licencia propia y el estado del ciclo de vida.
Un enfoque práctico y gradual
Muchos catálogos ya cumplen los requisitos establecidos en la versión de NTI-RISP de 2013. En estos casos, la migración a DCAT-AP-ES requiere un ajuste reducido, aunque la guía contempla también escenarios más complejos, siguiendo un enfoque progresivo y adaptable.
El documento distingue entre el cumplimiento mínimo indispensable y algunas ampliaciones que mejoran la calidad e interoperabilidad.
Se recomienda seguir una estrategia iterativa: partir del núcleo mínimo para asegurar continuidad operativa y, posteriormente, planificar la incorporación escalonada de elementos adicionales, como servicios de datos, contacto, legislación aplicable, categorización de HVD y metadatos contextuales. Este enfoque reduce riesgos, distribuye el esfuerzo de adaptación y favorece una transición ordenada.
Una vez realizados los primeros ajustes, el catálogo puede federarse tanto con el Catálogo Nacional, albergado en datos.gob.es, como con el Catálogo oficial de datos europeos, incrementado progresivamente la calidad y la interoperabilidad de los metadatos.
La guía constituye un material de apoyo técnico que facilita una transición básica, conforme a los requisitos mínimos de interoperabilidad. Además, complementa otros recursos de referencia, como la Guía técnica de implementación y modelo del perfil de aplicación DCAT-AP-ES, los ejemplos de implementación (Migración desde NIT-RISP a DCAT-AP-ES y Migración desde NTI-RISP a DCAT-AP-ES HVD) y las convenciones complementarias al modelo DCAT-AP-ES que definen reglas adicionales para abordar necesidades prácticas.
Blog
Contexto y necesidad de actualización
Los datos son un recurso clave en la transformación digital de las Administraciones Públicas. Asegurar su acceso, interoperabilidad y reutilización es fundamental para mejorar la transparencia, fomentar la innovación y facilitar el desarrollo de servicios públicos eficientes y centrados en la ciudadanía.
En este contexto, la Norma Técnica de Interoperabilidad de Reutilización de Recursos de Información (NTI-RISP) es el marco regulador en España para la gestión y apertura de datos públicos desde 2013. La norma establece condiciones comunes sobre selección, identificación, descripción, formato, condiciones de uso y puesta a disposición de los documentos y recursos de información elaborados o custodiados por el sector público, relativos a numerosos ámbitos de interés como la información social, económica, jurídica, turística, sobre empresas, educación, etc., cumpliendo plenamente con lo establecido en la Ley 37/2007, de 16 de noviembre, sobre reutilización de la información del sector público.
En los últimos meses se viene acometiendo una modernización del texto dentro del objetivo europeo y español de potenciar la economía del dato, impulsando su intercambio a gran escala dentro de entornos distribuidos y federados, garantizando las adecuadas condiciones de ciberseguridad y respetando los principios y valores europeos.
La nueva norma, en fase de tramitación, refiere un nuevo modelo de metadatos alineado con las últimas versiones de los estándares europeos, que facilitan la descripción de los conjuntos de datos y recursos de información reutilizables puestos a disposición pública.
Este nuevo modelo de metadatos, denominado DCAT-AP-ES, adopta las directrices del esquema europeo de intercambio de metadatos DCAT-AP (Data Catalog Vocabulary – Aplication Profile) con algunas restricciones y ajustes adicionales. DCAT-AP-ES está alineando con los estándares europeos DCAT-AP 2.1.1 y la extensión DCAT-AP-HVD 2.2.0, que incorpora los requisitos para los Conjuntos de Alto Valor (HVD, High-Value Datasets) definidos por la Comisión Europea.
¿Qué es DCAT-AP y cómo se aplica en España?
DCAT-AP es un perfil de aplicación basado en el vocabulario DCAT del W3C, diseñado para mejorar la interoperabilidad de los catálogos de datos abiertos del sector público en Europa. Su objetivo es proporcionar un modelo común de metadatos que facilite el intercambio, agregación y federación de catálogos de diferentes países y organizaciones (interoperabilidad).
DCAT-AP-ES, como perfil de aplicación de DCAT-AP en España, está diseñado para adaptarse a las particularidades del contexto nacional, garantizando una gestión eficiente de los datos abiertos a nivel estatal, autonómico y local.
DCAT-AP-ES, se establece como el estándar a considerar en la nueva versión de la NTI-RISP, que a su vez se enmarca en el Esquema Nacional de Interoperabilidad (ENI), regulado por el Real Decreto 4/2010, que establece las condiciones para la reutilización de la información del sector público en España.
Principales novedades de DCAT-AP-ES
La nueva versión de DCAT-AP-ES introduce mejoras significativas que facilitan la interoperabilidad y la gestión de datos en el ecosistema digital. Entre otras:
Alineación con DCAT-AP
- Mayor compatibilidad con los catálogos de datos abiertos europeos al alinear la NTI-RISP con el estándar comunitario DCAT-AP.
- Inclusión de propiedades avanzadas para mejorar la descripción de conjuntos de datos y servicios de datos, de cara a asegurar las posibilidades indicadas a continuación.
Incorporación de metadatos para la descripción de los Conjuntos de Alto Valor (HVD)
- Facilitación del cumplimiento de la regulación europea sobre datos de alto valor.
- Posibilidad de descripción detallada de los datos en sectores clave como geoespacial, meteorología, de observación de la tierra y medio ambiente, estadístico, movilidad y empresas.
Mejoras en la descripción de servicios de datos
- Inclusión de metadatos específicos para describir API y servicios de acceso a datos.
- Posibilidad de expresar un conjunto de datos en diferentes contextos (ej. geoespacial, con un servidor cartográfico, o estadístico, con una API de datos).
Soporte para procedencia y calidad de datos
- Incorporación de nuevas propiedades para gestionar ciclos de vida, versionado y origen.
- Implementación de mecanismos de validación y control de calidad mediante SHACL, asegurando la coherencia y estructura de los metadatos en los catálogos.
Uso de vocabularios controlados y mejores prácticas
- Adaptación de vocabularios estandarizados para licencias, formatos de datos, idiomas y temáticas.
- Mayor claridad en la clasificación de datos para facilitar su descubrimiento.
Gobernanza de datos y mejora en la gestión de agentes
- Especificación de roles de los agentes (creador, publicador) y puntos de contacto.
- Metadatos mejorados para representar la procedencia de los recursos.
Validación de conformidad y calidad de los metadatos
- Guías para ayudar en la validación de metadatos que cumplan con DCAT-AP-ES.
- Validación de grafos DCAT-AP-ES conforme a plantillas SHACL.
Beneficios clave de la actualización
La adopción de DCAT-AP-ES representa un salto cualitativo en la gestión y reutilización de los datos abiertos en España. Entre sus beneficios destacan:
✅ Facilita la federación de catálogos y el descubrimiento de datos.
✅ Mejora la interoperabilidad con el ecosistema europeo de datos abiertos.
✅ Cumple con las normativas europeas de datos abiertos.
✅ Aumenta la calidad de los metadatos mediante mecanismos de validación.
✅ Asegura que los datos sean FAIR (Findable, Accessible, Interoperable, Reusable).
Implementación y próximos pasos
¿Cuándo entrará en vigor?
El nuevo perfil de aplicación DCAT-AP-ES se implementará progresivamente en los catálogos de datos abiertos en España. Su aplicación será de carácter obligatorio una vez entre en vigor el texto de la modificación de la norma que, como se indicaba anteriormente, se encuentra en fase de tramitación administrativa pero ya es compatible con el federador de datos.gob.es
¿Existen materiales de apoyo y recursos para la implementación de DCAT-AP-ES?
El equipo gestor de la plataforma datos.gob.es ha desarrollado la Guía de implementación de DCAT-AP-ES, disponible en el repositorio de datos.gob.es.
Este repositorio se irá enriqueciendo a medida que se identifiquen nuevas necesidades de los usuarios que apliquen el estándar. Así mismo, se desarrollarán guías de ayuda y recursos didácticos que faciliten su adopción por parte de los organismos publicadores. Todas las novedades y recursos que vayan generándose en el contexto del perfil de aplicación se anunciarán y referirán puntualmente en datos.gob.es.
¿Dónde encontrar más información?
La documentación actualizada, guías y recursos estarán accesibles en datos.gob.es y en el repositorio de código asociado. En el momento actual se dispone de los siguientes:
- Guía de implementación de DCAT-AP-ES
- Manual de convenciones de DCAT-AP-ES
- Ejemplos de implementación de DCAT-AP-ES
- Preguntas frecuentes DCAT-AP-ES
- Validación de metadatos DCAT-AP-ES
- Vídeo explicativo DCAT-AP: español / inglés
- datos.gob.es
Descubre más en este vídeo:
Y en infografía (haz clic para acceder a la versión interactiva y accesible):
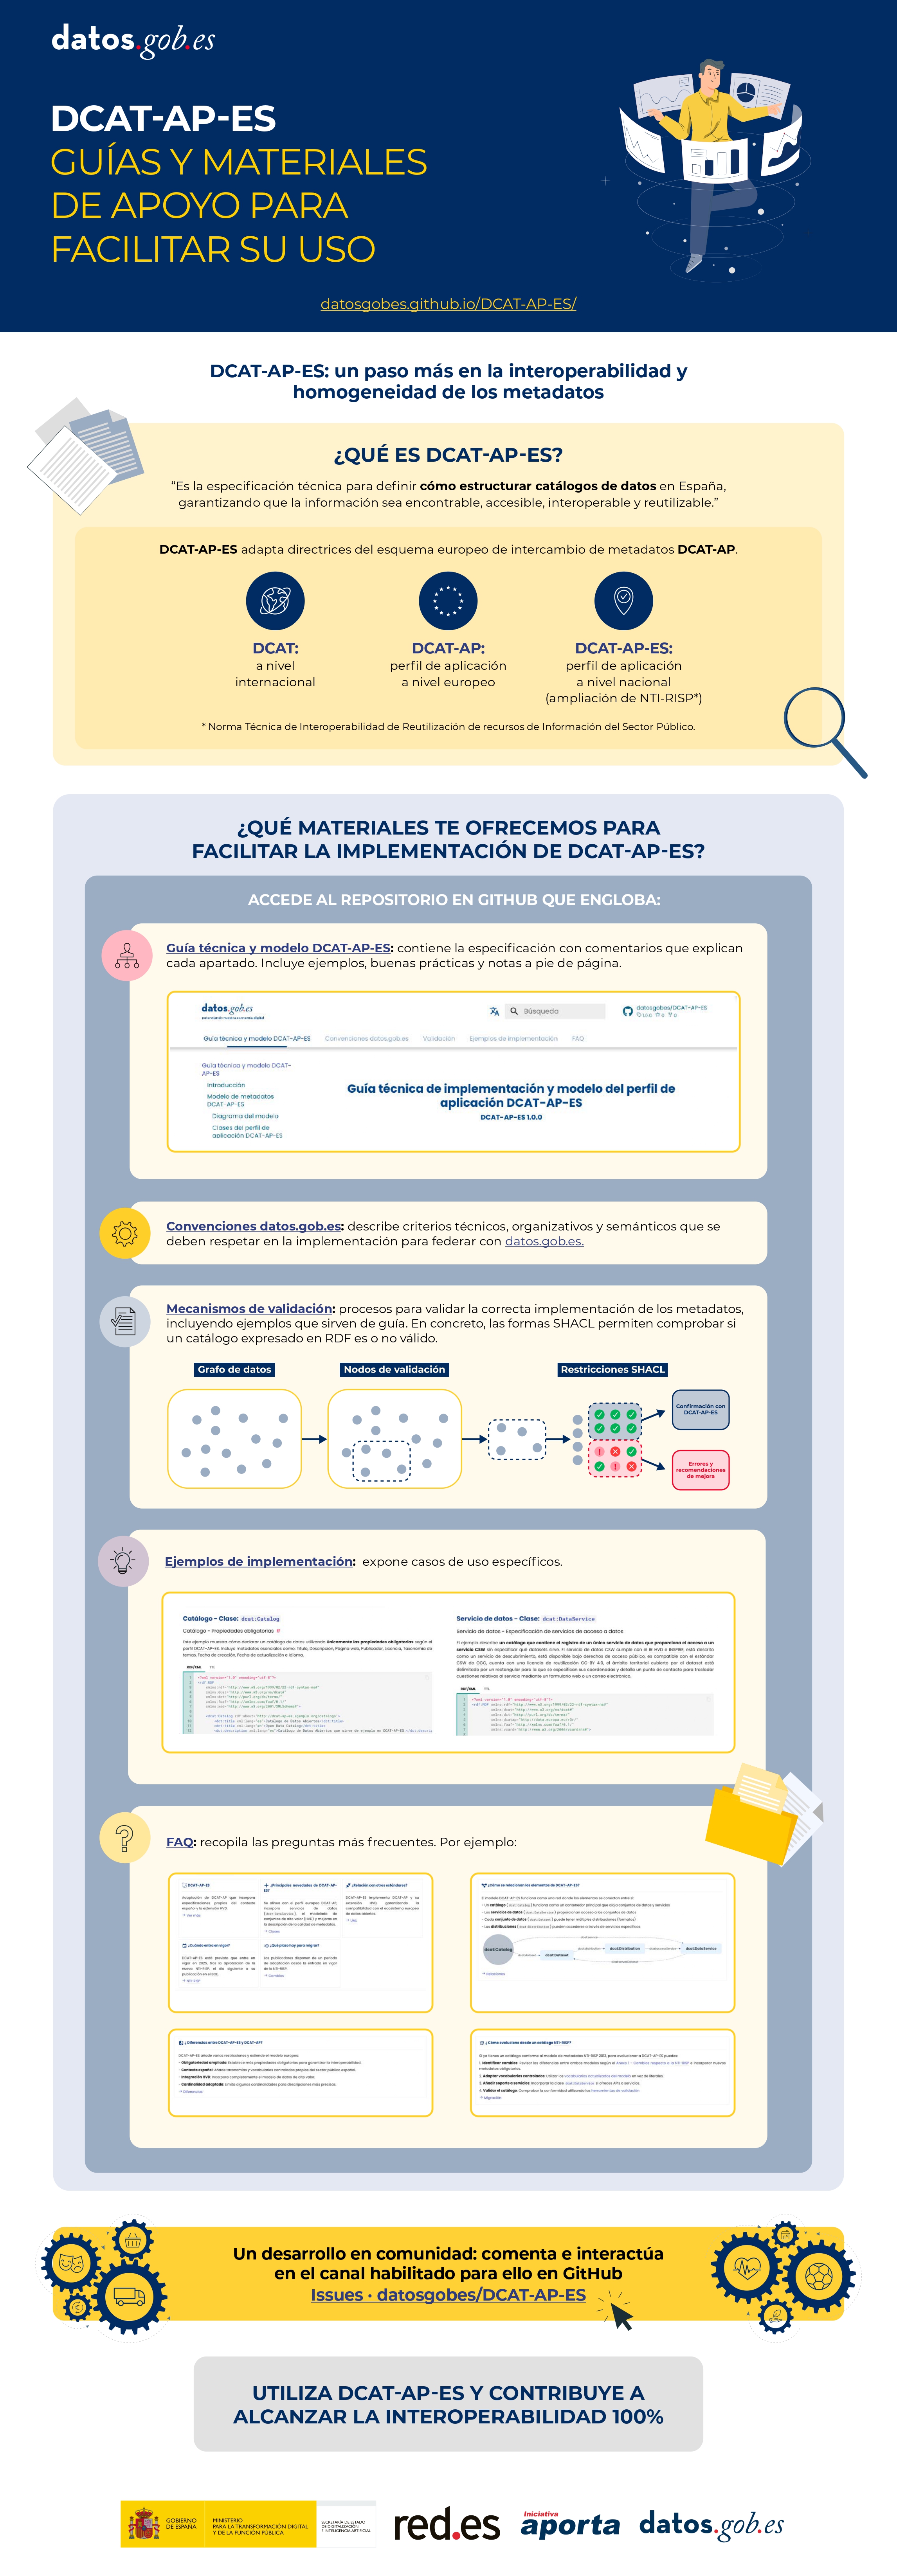
Blog
El Reglamento de Gobernanza de Datos (Data Governance Act o DGA por sus siglas en inglés) forma parte de un complejo entramado normativo y de políticas públicas de la Unión Europea, cuyo objetivo último es crear un ecosistema de conjuntos de datos que alimente la transformación digital de los Estados miembros y los objetivos de la Década Digital Europea:
- Una población digitalmente capacitada y profesionales digitales altamente cualificados.
- Infraestructuras digitales seguras y sostenibles.
- Transformación digital de las empresas.
- Digitalización de los servicios públicos.
La opinión pública centra su atención en la inteligencia artificial tanto desde el punto de vista de las oportunidades como, sobre todo, de sus riesgos e incertidumbres. No obstante, el reto es mucho más profundo ya que implica en cada una de las distintas capas a muy diversas tecnologías, productos y servicios cuyo elemento común reside en la necesidad de favorecer la disponibilidad de un alto volumen de datos confiables y de calidad contrastada que soporten su desarrollo.
Fomentar el uso de los datos con la legislación como palanca
En sus inicios la Directiva 2019/1024 relativa a los datos abiertos y la reutilización de la información del sector público (Directiva Open Data), la Directiva 95/46/CE relativa al tratamiento de datos personales y a la libre circulación de estos datos, y posteriormente el Reglamento 2016/679 conocido como Reglamento General de Protección de Datos (RGPD) apostaron por la reutilización de los datos con plena garantía de los derechos. Sin embargo, su interpretación y aplicación generó en la práctica un efecto contrario a sus objetivos primigenios basculando claramente hacia un modelo restrictivo que puede haber operado afectando a los procesos de generación de datos para su explotación. Las grandes plataformas norteamericanas, mediante una estrategia de servicios gratuitos – buscadores, aplicaciones móviles y redes sociales - a cambio de datos personales y con el mero consentimiento, consiguieron el mayor volumen de datos personales en la historia de la humanidad, incluidas imágenes, voz y perfiles de personalidad.
Con el RGPD la Unión Europea quiso eliminar 28 maneras distintas de aplicar prohibiciones y limitaciones al uso de los datos. Ciertamente mejoró la calidad normativa, aunque tal vez los resultados alcanzados no han sido tan satisfactorios como se esperaba y así lo indican documentos como el Digital Economy and Society Index (DESI) 2022 o el Informe Draghi (The future of European competitiveness-Part A. A competitiveness strategy for Europe).
Ello ha obligado a un proceso de reingeniería legislativa que de manera expresa y homogénea defina las reglas que hagan posibles los objetivos. La reforma de la Directiva Open Data, la DGA, el Reglamento de Inteligencia Artificial y el futuro Espacio Europeo de Datos Sanitarios (EHDS por sus siglas en inglés), deberán ser leídos desde al menos dos enfoques:
- El primero de ellos es de alto nivel y su función se dirige a preservar nuestros valores constitucionales. La normativa adopta un enfoque centrado en el riesgo y en la garantía de la dignidad y los derechos de las personas, buscando evitar riesgos sistémicos para la democracia y los derechos fundamentales.
- El segundo es operacional, se centra en el desarrollo seguro y responsable del producto. Esta estrategia se basa en la definición de reglas de ingeniería de procesos para el diseño de productos y servicios que hagan de los productos europeos un referente global por su robustez, seguridad y confiabilidad.
Una Guía práctica de la Ley de Gobernanza de Datos
La protección de datos desde el diseño y por defecto, el análisis de riesgos para los derechos fundamentales, el proceso de desarrollo de los sistemas de información de inteligencia artificial de alto riesgo validados por los organismos correspondientes o los procesos de acceso y reutilización de datos de salud son ejemplos de los procesos de ingeniería jurídica y tecnológica que regirán nuestro desarrollo digital. No se trata de procedimientos fáciles de aplicar. De ahí que la Unión Europea realice un esfuerzo significativo en la financiación de proyectos como TEHDAS, EUHubs4Data o Quantum que operen como campo de pruebas. En paralelo se realizan estudios o se publican Guías como la Guía práctica de la Ley de Gobernanza de Datos.
Esta Guía recuerda los objetivos esenciales de la DGA:
- Regular la reutilización de determinados datos de titularidad pública sujetos a los derechos de terceros («datos protegidos», como los datos personales o los datos comerciales confidenciales o susceptibles de propiedad intelectual).
- Impulsar el intercambio de datos mediante la regulación de los proveedores de servicios de intermediación de datos.
- Fomentar el intercambio de datos con fines altruistas.
- Crear el Comité Europeo de Innovación en materia de datos para facilitar el intercambio de mejores prácticas.
La DGA promueve la reutilización segura de datos a través de diversas medidas y salvaguardias. Estas se centran en la reutilización de los datos de organismos del sector público, los servicios de intermediación de datos y el intercambio de datos con fines altruistas.
¿A qué datos aplica? Legitimación para el tratamiento de los datos protegidos en poder de organismos del sector público
En el sector público están protegidos:
- Los datos comerciales confidenciales, como secretos comerciales o conocimientos técnicos.
- Los datos estadísticamente confidenciales.
- Los datos protegidos por el derecho de propiedad intelectual de terceros.
- Los datos personales, en la medida en que dichos datos no entren en el ámbito de aplicación de la Directiva sobre datos abiertos cuando se garantice su anonimización irreversible y no se trate de categorías especiales de datos.
Debe subrayarse un punto de partida esencial: en lo que respecta a los datos personales, se aplican además el Reglamento General de Protección de Datos (RGPD) y las normas sobre la privacidad y las comunicaciones electrónicas (Directiva 2002/58/CE). Esto implica que, en caso de colisión entre ellas y la DGA, prevalecerán las primeras.
Por otra parte, la DGA no crea un derecho de reutilización ni una nueva base jurídica en el sentido del RGPD para la reutilización de datos personales. Esto significa que el Derecho del Estado miembro o de la Unión determina si una base de datos o un registro específico que contenga datos protegidos está abierto a la reutilización en general. Cuando esta reutilización sí esté permitida, deberá llevarse a cabo de conformidad con las condiciones establecidas en el Capítulo I de la DGA.
Finalmente quedan excluidos del ámbito de la DGA:
- Datos en posesión de empresas públicas, museos, escuelas y universidades.
- Datos protegidos por razones de seguridad pública, defensa o seguridad nacional.
- Datos que posean los organismos del sector público para fines distintos del desempeño de sus funciones públicas definidas.
- Intercambio de datos entre investigadores con fines de investigación científica no comercial.
Condiciones para la reutilización de los datos
Puede señalarse que en el ámbito de la reutilización de datos del sector público:
▪ La DGA establece normas para la reutilización de datos protegidos, como datos personales, comerciales confidenciales o datos estadísticamente confidenciales.
▪ No crea un derecho general de reutilización, sino que establece condiciones cuando la legislación nacional o de la UE permite dicha reutilización.
▪ Las condiciones de acceso deben ser transparentes, proporcionadas y objetivas, y no deben utilizarse para restringir la competencia. La norma ordena que se promuevan el acceso a los datos por parte de las pymes y las empresas emergentes, y la investigación científica. Se prohíben los acuerdos de exclusividad para la reutilización, excepto en casos específicos de interés público y por un período limitado.
▪ Atribuye a los organismos del sector público el deber de asegurar la preservación de la naturaleza protegida de los datos. Para ello será indispensable el despliegue de metodologías y tecnologías de intermediación. En ellas puede jugar un papel clave, la anonimización y el acceso a través de entornos de tratamiento seguros (Secure processing environments o SPE por sus siglas en inglés). La primera es un factor de eliminación del riesgo, mientras que los SPE pueden definir un ecosistema de tratamiento que ofrezca una oferta integral de servicios a los reutilizadores, desde la catalogación y preparación de los conjuntos de datos hasta su análisis. La Agencia Española de Protección de Datos ha publicado una Aproximación a los espacios de datos desde la perspectiva del RGPD que incluye recomendaciones y metodologías en este ámbito.
▪ Sobre los reutilizadores recaen obligaciones de confidencialidad y no reidentificación de los interesados. En caso de reidentificación de datos personales, el reutilizador debe informar al organismo del sector público y pueden existir obligaciones de notificación de violaciones de seguridad.
▪ En la medida en la que la relación se establece directamente entre el reutilizador y el organismo del sector público pueden existir supuestos en los que éste último deba prestar soporte al primero para el cumplimiento de ciertos deberes:
- Para obtener, si fuera necesario, el consentimiento de las personas interesadas para el tratamiento de los datos personales.
- En caso de utilización no autorizada de datos no personales, el reutilizador deberá informar a las personas jurídicas afectadas. El organismo del sector público que concedió inicialmente el permiso de reutilización podrá prestarle soporte si éste fuera necesario.
▪ Las transferencias internacionales de datos personales se rigen por el RGPD. Para las transferencias internacionales de datos no personales, se requiere que el reutilizador informe al organismo del sector público y se comprometa contractualmente a garantizar la protección de los datos. No obstante, es una cuestión abierta, ya que al igual que sucede en el RGPD, la Comisión Europea está facultada para:
1. Proponer cláusulas contractuales tipo que los organismos del sector público puedan utilizar en sus contratos de transferencia con reutilizadores.
2. Cuando un gran número de solicitudes de reutilización procedentes de países concretos lo justifiquen, adoptar «decisiones de equivalencia» por las que se designe a estos terceros países como proveedores de un nivel de protección de los secretos comerciales o de la propiedad intelectual que pueda considerarse equivalente al previsto en la UE.
3. Adoptar las condiciones que deben aplicarse a las transferencias de datos no personales muy sensibles, como por ejemplo datos sanitarios. En los casos en que la transferencia de dichos datos a terceros países suponga un riesgo para los objetivos de política pública de la UE (en este ejemplo, la salud pública) y con el fin de ayudar a los organismos del sector público que concedan permisos de reutilización, la Comisión establecerá condiciones adicionales que deberán cumplirse antes de que dichos datos puedan transferirse a un tercer país.
▪ Los organismos del sector público pueden cobrar tasas por permitir la reutilización. La estrategia de la DGA se orienta a la sostenibilidad del sistema, ya que las tasas solo deben cubrir los costes derivados de la puesta a disposición de los datos para su reutilización, como los costes de anonimización o de proporcionar un entorno de tratamiento seguro. Esto incluiría los costes de tramitación de las solicitudes de reutilización. Los Estados miembros deben publicar una descripción de las principales categorías de costes y de las normas utilizadas para su imputación.
▪ Se reconoce a las personas físicas o jurídicas directamente afectadas por una decisión de reutilización adoptada por un organismo del sector público el derecho a presentar una reclamación o a interponer un recurso judicial en el Estado miembro de dicho organismo del sector público.
Soporte organizativo
Es perfectamente posible que los organismos del sector público que planteen servicios de intermediación se multipliquen. Se trata de un entorno complejo que requerirá de soporte técnico y jurídico, apoyo y coordinación.
Para ello, los Estados miembros deben designar uno o varios organismos competentes cuya función sea apoyar a los organismos del sector público que concedan la reutilización. Los organismos competentes dispondrán de los recursos jurídicos, financieros, técnicos y humanos adecuados para llevar a cabo las tareas que se les asignen, incluidos los conocimientos técnicos necesarios. No son organismos de supervisión, no ejercen poderes públicos y, por ello, la DGA no establece requisitos específicos en cuanto a su estatuto o forma jurídica. Además, se puede atribuir al organismo competente el mandato de permitir la reutilización por sí mismo.
Finalmente, los Estados deben crear un Punto de información único o ventanilla única. A este Punto le corresponderá transmitir consultas y solicitudes a los organismos pertinentes del sector público y mantener una lista de activos con una visión general de los recursos de datos disponibles (metadatos). El punto único de información podrá conectarse a puntos de información locales, regionales o sectoriales cuando existan. A escala de la UE, la Comisión creó el Registro Europeo de Datos Protegidos en poder del sector público (ERPD), un registro que permite buscar la información recopilada por los puntos únicos de información nacionales con el fin de facilitar aún más la reutilización de datos en el mercado interior y fuera de él.
Los Reglamentos de la UE son normas cuya implementación resulta ciertamente compleja. Por ello se requiere una especial proactividad que contribuya a su correcto entendimiento e implementación. La Guía de la Unión Europea para el despliegue de la Data Governance Act constituye un primer instrumento para ello y permitirá una mayor comprensión de los objetivos y posibilidades que ofrece la DGA.
Contenido elaborado por Ricard Martínez Martínez, Director de la Cátedra de Privacidad y Transformación Digital, Departamento de Derecho Constitucional de la Universitat de València. Los contenidos y los puntos de vista reflejados en esta publicación son responsabilidad exclusiva de su autor.
Entrevista
Este episodio se centra en el gobierno del dato y en explicar por qué es importante contar con normas, políticas y procesos que permitan asegurar que los datos sean correctos, fiables, seguros y útiles. Para ello, analizamos la Ordenanza Tipo sobre Gobierno del Dato de la Federación Española de Municipios y Provincias, conocida como la FEMP, y su aplicación en un organismo público como es el Ayuntamiento de Zaragoza. De ello se encargarán los siguientes invitados:
- Roberto Magro Pedroviejo, coordinador del grupo de trabajo de datos abiertos de la Red de Entidades Locales por la Transparencia y la participación Ciudadana de la Federación Española de Municipios y Provincias y funcionario público del Ayuntamiento de Alcobendas.
- María Jesús Fernández Ruiz, jefa de la Oficina Técnica de Transparencia y Gobierno Abierto del Ayuntamiento de Zaragoza.
Resumen / Transcripción de la entrevista
1. ¿Qué es el gobierno del dato?
Roberto Magro Pedroviejo: Nosotros, en el ámbito de las Administraciones Públicas, definimos el gobierno del dato como un mecanismo organizativo y técnico que aborda de forma integral las cuestiones relativas al uso de los datos en nuestra organización. Abarca todo el ciclo de vida de los datos, es decir, desde su creación hasta su archivo o incluso, si fuera necesario, su purga y destrucción. Su propósito es que los datos sean de calidad y estén disponibles para todos aquellos que los precisen: a veces, será solo la propia organización internamente, pero otras muchas veces será la ciudadanía en general, los reutilizadores, el ámbito universitario, etc. El gobierno del dato debe facilitar el derecho de acceso a los mismos. En definitiva, el gobierno del dato permite dar respuesta al objetivo de gestionar eficaz y eficientemente nuestra administración y conseguir mayor interoperabilidad entre todas las administraciones.
2. ¿Por qué es importante este concepto para un municipio?
María Jesús Fernández Ruiz: Porque hemos comprobado que, dentro de las organizaciones, tanto públicas como privadas, la obtención y la gestión de los datos muchas veces se realizan sin seguir criterios homogéneos, estándares o las técnicas adecuadas. Esto se traduce en una situación difícil y costosa, que se agrava cuando intentamos desarrollar un espacio de datos o desarrollar servicios relacionados con los datos. Por lo tanto, es necesario un paraguas que nos obligue a la gestión del dato, como ha comentado Roberto, eficaz y eficiente, siguiendo estándares y criterios homogéneos, lo que nos facilita la interoperabilidad.
3. Para dar respuesta a este reto, es necesario establecer una serie de directrices que ayuden a las administraciones locales a establecer un marco legal. Por ello se ha creado la Ordenanza Tipo sobre Gobierno del Dato de la FEMP. ¿Cómo fue el proceso de desarrollo de este documento de referencia?
Roberto Magro Pedroviejo: Dentro del Grupo de Datos Abiertos de la Red que se creó allá por el año 2017, una de las personas con la que hemos contado y que ha aportado muchísimas ideas, ha sido María Jesús, desde el Ayuntamiento de Zaragoza. Salíamos del COVID, justo en marzo de 2021, y recuerdo perfectamente la reunión que tuvimos en una sala que nos prestó el Ayuntamiento de Madrid en el Palacio de Cibeles. María Jesús estaba en Zaragoza y entró por videoconferencia a esa reunión. Ese día María Jesús, viendo qué cosas y qué trabajos podíamos abordar dentro de este grupo multidisciplinar, propuso crear una ordenanza tipo. La FEMP y la Red ya tenían experiencia en crear ordenanzas tipo para intentar mejorar, y sobre todo ayudar, a los municipios y entidades locales o diputaciones a que crearan normativas.
Empezamos a trabajar un equipo multidisciplinar, liderado por José Félix Muñoz Soro, de la Universidad de Zaragoza, que es la persona que ha coordinado el texto normativo que hemos publicado. Y unos meses más tarde, concretamente en enero de 2022, hicimos ya una quedada. Nos reunimos presencialmente en el Ayuntamiento de Zaragoza y ahí empezamos a fijar las bases de por qué la ordenanza tipo, qué tipo de articulado debía ser, qué tipo de estructura debía tener, etc. Y nos reunimos un equipo, como decíamos, multidisciplinar, en el que estaban expertos en gobernanza del dato y juristas de la Universidad de Zaragoza, personal de la Universidad Politécnica de Madrid, compañeras de la Universidad Politécnica de Valencia, profesionales del ámbito público local y periodistas expertos en datos abiertos.
El primer borrador se publicó en mayo/junio del año 2022. Además, se dispuso a consulta pública a través de la plataforma que tiene el Ayuntamiento de Zaragoza de Participación Ciudadana. Nos pusimos en contacto con unos 100 expertos de ámbito nacional y recibimos como unas 30 aportaciones de mejoras, de las cuales se incluyeron la mayoría, y que permitieron que a finales del año pasado tuviéramos ya el texto definitivo, que se pasó al área jurídica de la FEMP para validarlo. En febrero del año 2024 se publicó la normativa, que ya está dispuesta en la página web de la Red para su descarga de forma gratuita.
Quiero aprovechar esta oportunidad para agradecer el excelente trabajo realizado por todas las personas participantes en el equipo que desde sus respectivas ópticas han trabajado de forma desinteresada para crear este conocimiento y compartirlo con todas las administraciones públicas españolas.
4. ¿Cuáles son los beneficios que se esperaban de la ordenanza?
María Jesús Fernández Ruiz: Para mí, uno de los objetivos principales de la ordenanza, y creo que es un gran instrumento, es que recoge el ciclo completo de vida del dato. Se recoge desde que se genera el dato, cómo se gestiona el dato, cómo se facilita el dato, cómo se tiene que guardar la documentación asociada al dato, cómo se tienen que guardar los históricos, etc. Lo más importante es que establece unos criterios para gestionar el dato respetando todo su ciclo de vida.
La ordenanza también establece unos principios, que no son muchos, pero que son muy importantes y que nos van marcando, que nos hablan, por ejemplo, de la gobernanza efectiva del dato y nos describe lo importante que es establecer procesos a la hora de generar el dato, de gestionar el dato, de facilitar el dato, etc.
También es otro principio muy importante, que lo ha comentado Roberto, el tratamiento ético del dato. Es decir, la importancia de recoger la trazabilidad del dato, de ver por dónde se mueve el dato y de respetar los derechos de las personas físicas y jurídicas.
Otro principio muy importante y que genera mucho ruido en las instituciones es que hay que gestionar el dato desde la fase de diseño, la gestión del dato por defecto. Muchas veces, cuando empezamos a trabajar los datos con criterios de apertura, lo estamos ya haciendo a la mitad del ciclo de vida del dato o casi al final. Tenemos que diseñar la gestión del dato desde el principio, desde el origen. Esto nos ahorra muchísimos recursos, tanto humanos como económicos.
Otro tema importante para nosotros y que defendemos dentro de la ordenanza es que la administración tiene que estar orientada al dato. Tiene que ser una administración que va a diseñar sus políticas basada en la evidencia. Una administración que va a considerar el dato como un activo estratégico y por lo tanto facilitará los recursos que sean necesarios.
Y otro tema, que comentamos muchas veces también con Roberto, es la importancia de la cultura del dato. Cuando trabajamos y publicamos el dato, un dato que es interoperable, que es fácil de reutilizar, que se comprende, etc. no podemos detenernos ahí, sino que hay que hablar de la cultura del dato, que también viene recogida en la ordenanza. Es importante que difundamos qué es un dato, qué es un dato de calidad, cómo acceder al dato, cómo utilizar el dato. Es decir, cada vez que publiquemos un conjunto de datos, debemos plantearnos actuaciones relacionadas con la cultura del dato.
5. El Ayuntamiento el de Zaragoza ha sido pionero en la aplicación de esta ordenanza. ¿Cómo ha sido este proceso de implementación y qué retos os estáis encontrando?
María Jesús Fernández Ruiz: Este reto ha sido muy interesante y además nos ha ayudado a mejorar. Fue muy rápido al principio y ya en junio íbamos a presentar la ordenanza a lo que es el gobierno de la ciudad. Hay un proceso donde los diferentes partidos hacen votos particulares sobre la ordenanza y dicen “este punto me gusta”, “este punto me parece más interesante”, “este habría que modificarlo”, etc. Nuestra sorpresa es que hemos tenido más de 50 votos particulares a la ordenanza, después de haber pasado el proceso de consulta pública y de haber salido en todos los medios de comunicación, que también fue enriquecedor, y ha habido que contestar a estos votos. La verdad es que nos ha ayudado a mejorar y, en estos momentos, estamos esperando a que vaya a gobierno.
Cuando me dicen ¿cómo te sientes María Jesús? La respuesta es bien, vamos avanzando, porque gracias a esa ordenanza que está pendiente de aprobarse en gobierno del Ayuntamiento de Zaragoza, ya hemos sacado una serie de contratos. Uno que es importantísimo para nosotros: elaborar un inventario de datos y de fuentes de información de nuestra institución, que creemos que es el instrumento básico para gestionar el dato, saber qué datos tenemos, dónde se originan, qué trazabilidad tienen, etc. Por lo tanto, no hemos parado. Gracias a ese marco todavía no aprobado, nosotros hemos podido avanzar a base de contratos o algo que es básico en una institución: la definición de los profesionales que tienen que participar en la gestión del dato.
6. Mencionabas la necesidad de elaborar un inventario de conjuntos de datos y fuentes de información, ¿de qué tipo de conjuntos de datos estamos hablando y qué información descriptiva debe incluirse de cada uno?
Roberto Magro Pedroviejo: Hay un core, digamos un núcleo central, con una serie de conjuntos de datos que nosotros recomendamos en la propia ordenanza, haciendo referencia a otro trabajo que se hace en el grupo de datos abiertos, que es el de recomendar 80 conjuntos de datos que podríamos publicar en las administraciones públicas españolas. Ahí, además, se pone el foco en los conjuntos de datos de alto valor, los que más pueden beneficiar a la gestión municipal o pueden beneficiar aportando valor social y económico a la ciudadanía en general y al ámbito empresarial y los reutilizadores. Cualquier administración que quiera empezar a trabajar el tema de los conjuntos de datos y se pregunte por dónde empezar a publicar o gestionar datos, se tiene que centrar, sobre todo, bajo mi punto de vista, en tres apartados clave en una en una ciudad:
- Los datos de las personas, es decir, nuestro queridísimo padrón: quiénes son las personas que vive en nuestra ciudad, sus edades, sexo, direcciones postales, etc.
- Los datos urbanísticos y de territorio, es decir, dónde viven esas personas, cuál es la delimitación territorial que tiene el municipio, etc. Todo lo que tiene que ver con esos conjuntos de datos relacionados con las calles, los viales, incluso el alcantarillado, las vías públicas o el alumbrado, es necesario inventariarlo, conocer dónde están esos datos y tenerlos, como ya hemos dicho, actualizados, estructurados, accesibles, etc.
- Y, por último, todo lo que tiene que ver con cómo se gestiona la ciudad, por supuesto, con el ámbito tributario y presupuestario.
Es decir: el ámbito de las personas, el ámbito del territorio y el ámbito tributario. Eso es por lo que nosotros recomendamos empezar. Y al final ese inventario de conjuntos de datos lo que hace es describir cuáles son, dónde están, cómo están y será la primera base sobre la que empezar a construir el gobierno del dato.
María Jesús Fernández Ruiz: Otro tema que también es muy fundamental, que se recoge en la ordenanza, es definir los conjuntos de datos maestros. Simplemente una pequeña anécdota. A la hora de crear un espacio de datos espaciales, es básico el callejero, la cartografía base y el portalero. A la hora de reunirnos a trabajar, se creó una comisión técnica y consideramos que estos eran conjuntos de datos maestros del Ayuntamiento de Zaragoza. La calidad del dato viene determinada por un concepto que viene en la ordenanza, que es respetar la soberanía del dato: quien crea el dato es el soberano del dato y él es el responsable de la calidad del dato. Hay que respetar la soberanía y eso determina la calidad.
Entonces descubrimos que, en el Ayuntamiento de Zaragoza, teníamos cinco identificadores distintos de portal. Para mejorar esta situación, definimos un identificador único descriptivo que declaramos como dato maestro. De esta forma, todas las entidades municipales van a utilizar el mismo identificador, el mismo callejero, la misma cartografía, etc. y eso hará que todos los servicios relacionados con la ciudad sean interoperables.
7. ¿Qué mejoras adicionales creéis que podrían incluirse en futuras revisiones de la ordenanza?
Roberto Magro Pedroviejo: La propia ordenanza, al ser un instrumento normativo, está adaptada a la normativa actual española y europea. Es decir, habrá que estar muy atentos. -ya lo estamos- a todo lo que se está publicando sobre inteligencia artificial, espacios de datos y datos abiertos. La ordenanza se tendrá que ir adaptando porque es un marco normativo para dar cumplimiento a la legislación presente, pero si ese marco normativo cambia, haremos las modificaciones oportunas para su cumplimiento.
También me gustaría resaltar, dos cosas. Ha habido algún ayuntamiento más y una universidad, concretamente el Ayuntamiento de San Feliu de Llobregat y la Universidad de La Laguna, interesados en la ordenanza. Hemos recibido más peticiones para conocer un poquito más la ordenanza, pero lo más valientes han sido el Ayuntamiento de Zaragoza, que fueron los que la propusieron y son los que están sufriendo en sus carnes el proceso de publicación y aprobación definitiva. De esa experiencia que está obteniendo el propio Ayuntamiento de Zaragoza seguramente aprenderemos todos, sobre cómo abordarlo en cada una de las administraciones, porque nos copiamos y podemos ir más rápido. Yo creo que, poco a poco, una vez que Zaragoza publique la ordenanza, otros ayuntamientos y otras instituciones se irán sumando. Primero porque ayuda a organizar la casa por dentro. Ahora que estamos en un proceso de transformación digital que no es rápido, sino que es un proceso largo, este tipo de ordenanzas nos va a ayudar, sobre todo, a ordenar los datos que tenemos en la administración. Los datos y la gestión del gobierno de los datos nos van a poder ayudar a mejorar la gestión pública hacia dentro de la propia organización, pero sobre todo hacia los servicios que se prestan a la ciudadanía.
Y lo último que quería remarcar, y es muy importante también, es que, si los datos no son de calidad, no están actualizados y no están metadatados, poco haremos o nada en la administración desde el punto de vista de la inteligencia artificial, porque la inteligencia artificial se va a basar en los datos que tengamos y si no son correctos ni están actualizados, el resultado y las predicciones que nos pueda hacer la IA no nos van a servir para nada en la administración pública.
María Jesús Fernández Ruiz: Decir que es muy importante lo que acaba de decir Roberto sobre la inteligencia artificial y los datos de calidad. Y añadir dos cosas que estamos aprendiendo a la hora de implementar esta ordenanza. La primera sería la necesidad de definir procesos, es decir, la gestión eficiente de los datos se tiene que basar en procesos. Y otra cosa que yo creo que tendríamos que hablar, y hablaremos dentro de la FEMP, es la importancia de definir los roles de los diferentes profesionales que participan en la gestión del dato. Hablamos de gestor de los datos, de proveedor de los datos, proveedor tecnológico, etc. Si yo tuviera ahora la ordenanza, hablaría de esa definición de los roles que tienen que participar en una eficiente gestión de los datos. Es decir, procesos y profesionales.
Clips de la entrevista
1. ¿Qué es el gobierno del dato?
2. ¿En qué consiste la Ordenanza Tipo sobre Gobierno del Dato de FEMP?
Blog
El gobierno del dato es crucial para la transformación digital de las organizaciones. Se desarrolla a través de varios ejes dentro de la organización, formando parte integral del plan de transformación digital organizacional. En un mundo donde las organizaciones necesitan reinventarse constantemente y buscar nuevos modelos de negocio y oportunidades para innovar, el gobierno del dato se convierte en una pieza clave para avanzar hacia una economía digital más justa e inclusiva, sin dejar de ser competitiva.
Las organizaciones necesitan maximizar el valor de sus datos, identificar nuevos retos y gestionar el papel que tiene los datos en el uso y desarrollo de tecnologías disruptivas como la inteligencia artificial. Gracias al gobierno del dato, es posible tomar decisiones bien fundamentadas, mejorar la eficiencia operativa y garantizar el cumplimiento normativo, asegurando la seguridad y privacidad de los datos.
Para lograr esto, es esencial llevar a cabo una transformación digital planificada, centrada en un plan estratégico de gobierno del dato que complemente el plan estratégico de la organización. La guía UNE 0085 ayuda a implantar el gobierno del dato en cualquier organización y lo hace poniendo especial énfasis en el diseño del programa a través de un ciclo de evaluación basado en análisis de brechas (gap analysis), que debe ser relevante y decisivo para que la alta dirección apruebe el lanzamiento del programa.
La oficina de gobierno del dato, órgano clave del programa
Un programa de gobierno del dato debe identificar qué datos son críticos para la organización, dónde residen y cómo se utilizan. Para ello debe estar acompañado de un sistema de gestión que coordine el despliegue de los procesos de gobierno, gestión y calidad del dato. Es necesario un enfoque integrado con otros sistemas de gestión que pueda tener la organización, como el sistema de gestión de continuidad de negocio o el de seguridad de la información.
La Oficina de Gobierno del Dato es el área encargada de coordinar el desarrollo de los diferentes componentes del sistema de gobierno y gestión del dato, es decir, es el área que participa en la creación de las directrices, reglas y políticas que permiten dar el tratamiento adecuado a los datos, además de velar por el cumplimiento de las diferentes normativas.
La Oficina de Gobierno del Dato deberá ser un órgano fundamental del programa. Sirve de puente entre las áreas de negocio, coordinando a los propietarios de datos (data owners) y a los administradores de datos (data stewards) a nivel organizacional.
UNE 0085: pautas para implantar el gobierno del dato
Implantar un programa de gobierno del dato no es una tarea fácil. Para ayudar a las organizaciones con este reto se ha desarrollado la nueva UNE 0085 que sigue un enfoque por procesos frente al enfoque por artefactos y que resume a modo de guía los pasos que debemos seguir para implantar dicho programa, complementando así la familia de normas UNE de gobierno, gestión y calidad del dato 0077, 0078, 0079 y 0080.
Esta guía:
- Enfatiza la importancia de que el programa nazca alineado con los objetivos estratégicos de la organización, con una fuerte esponsorización.
- Describe a alto nivel los aspectos clave que debería recoger el programa.
- Detalla diferentes escenarios tipo, que pueden ayudar a una organización a clarificar por dónde empezar y qué iniciativas debería priorizar, y el modelo operativo y roles que necesitará para el despliegue.
- Presenta el diseño del programa de gobierno del dato a través de un ciclo de evaluación basado en análisis de brechas. Comienza con una fase de evaluación inicial (As Is) para mostrar la situación de partida de la organización seguida de una segunda fase (To be) en la que se define el alcance y los objetivos del programa alineados con los objetivos estratégicos de la organización, para llevar a cabo la fase del mencionado análisis de brechas. Finaliza con un caso de negocio (Business case) que incluye entregables como el alcance, marcos de referencia, objetivos del programa e hitos, el presupuesto, la hoja de ruta (roadmap) y los beneficios medibles con sus KPI’s asociados entre otros aspectos. Este caso de uso servirá de lanzamiento del programa de gobierno del dato por parte de la dirección y con ello su implantación en toda la organización. A continuación, se presentan las diferentes fases del ciclo en relación con el sistema de Gobierno del dato de la UNE 0077:
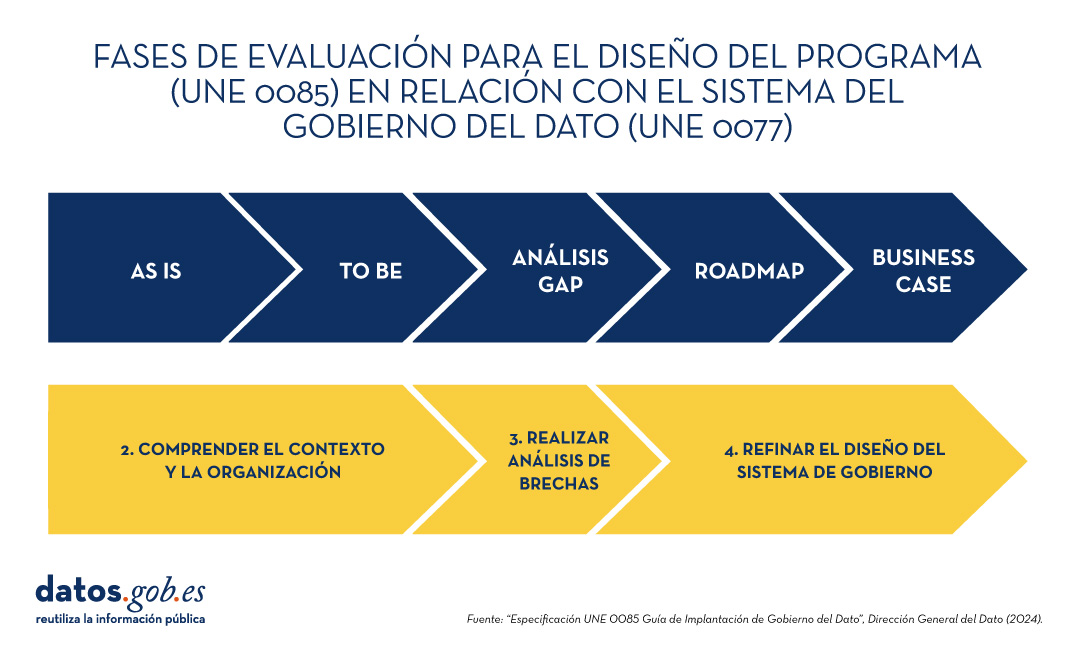
Por último, más allá de los procesos y sistemas, no podemos olvidar a las personas y los roles que desempeñan en esta transformación digital. Los responsables de los datos y las entidades implicadas son fundamentales en este cambio cultural organizacional. Es necesario gestionar este cambio de manera efectiva para desplegar un modelo operativo de gobierno del dato que se ajuste a las necesidades de cada organización.
Puede parecer complejo orquestar y definir un ejercicio de esta magnitud, especialmente con conceptos abstractos relacionados con el gobierno del dato; y es aquí donde entra en juego la nueva oficina del gobierno del dato, que cada organización debe establecer. Esta oficina ayudará en estas tareas esenciales, siempre siguiendo los marcos y estándares adecuados.
Se recomienda seguir una metodología que facilite esta labor, como las especificaciones UNE de gobierno, gestión y calidad del dato (0077, 0078, 0079 y 0080). Estas especificaciones ahora se complementan con la nueva UNE 0085, una guía práctica de implementación.
El contenido de esta guía puede descargarse de forma libre y gratuita desde el portal de AENOR a través del enlace que figura a continuación accediendo al apartado de compra. El acceso a esta familia de especificaciones UNE del dato está patrocinado por la Secretaría de Estado de Digitalización e Inteligencia Artificial, Dirección General del Dato. Aunque la descarga requiere registro previo, se aplica un descuento del 100% sobre el total del precio que se aplica en el momento de finalizar la compra. Tras finalizar la compra se podrá acceder a la norma o normas seleccionadas desde el área de cliente en el apartado mis productos.
ESPECIFICACION UNE 0085:2024 | Normas AENOR

También está disponible un vídeo explicativo sobre las Especificaciones UNE sobre datos
Blog
Una de las principales exigencias que plantea la transformación digital del sector público se refiere a la existencia de unas condiciones óptimas de interoperabilidad a la hora de compartir datos. Se trata de una premisa esencial desde diversos puntos de vista, en particular por lo que se refiere a las actuaciones y trámites en los que participan varias entidades. En concreto, la interoperabilidad permite:
- La interconexión de los registros electrónicos de apoderamientos y de presentación de escritos ante las entidades públicas.
- El intercambio de datos, documentos y expedientes en el ejercicio de las respectivas competencias, lo que resulta esencial para la simplificación administrativa y, en especial, a la hora de garantizar el derecho a no presentar documentos que ya obren en poder de las Administraciones públicas;
- El desarrollo de servicios avanzados y personalizados basados en el intercambio de información, como puede ser el caso de la carpeta ciudadana.
La interoperabilidad también juega un papel destacado a la hora de facilitar la integración de diversas fuentes de datos abiertos de cara a su reutilización, de ahí que exista incluso una norma técnica específica a este respecto. Con ella se pretende fijar unas condiciones comunes que permitan “facilitar y garantizar el proceso de reutilización de la información de carácter público procedente de las Administraciones públicas, asegurando la persistencia de la información, el uso de formatos, así como los términos y condiciones de uso adecuados”.
La interoperabilidad en el ámbito europeo
La interoperabilidad es, por tanto, una premisa para facilitar las relaciones entre diversas entidades, lo que resulta de especial trascendencia en el contexto europeo si tenemos en cuenta que las relaciones jurídicas se darán con frecuencia entre Estados distintos. Se trata, por tanto, de un gran desafío para el impulso de servicios públicos digitales transfronterizos y, en consecuencia, para hacer efectivos derechos y valores esenciales en la Unión Europea vinculados a la libre circulación de personas.
Por esta razón se ha impulsado la aprobación de un marco normativo que facilite el intercambio de datos transfronterizo para garantizar el correcto funcionamiento de los servicios públicos digitales a nivel europeo. Se trata del Reglamento (UE) 2024/903 del Parlamento Europeo y del Consejo, de 13 de marzo de 2024, por el que se establecen medidas a fin de garantizar un alto nivel de interoperabilidad del sector público en toda la Unión (denominado Reglamento sobre la Europa Interoperable), normativa directamente aplicable con carácter general en toda la Unión Europea desde el día 12 de julio de 2024.
Con esta regulación se pretende ofrecer las condiciones adecuadas para facilitar la interoperabilidad transfronteriza, lo que requiere un planteamiento avanzado en el establecimiento y la gestión de los requisitos jurídicos, organizativos, semánticos y técnicos. En concreto, estarán afectados los servicios públicos digitales transeuropeos, esto es, aquellos que requieran interacción a través de las fronteras de los Estados miembros mediante sus sistemas de redes y de información. Este sería el caso, por ejemplo, del cambio de residencia para trabajar o estudiar en otro Estado miembro, el reconocimiento de títulos académicos o cualificaciones profesionales, el acceso a los datos de salud y Seguridad Social o, por lo que se refiere a las personas jurídicas, el intercambio de datos fiscales o de información necesaria para participar en un procedimiento de licitación en el ámbito de la contratación pública. En definitiva, “todos aquellos servicios que aplican el principio de «solo una vez» para acceder a datos transfronterizos e intercambiarlos”.
¿Cuáles son las principales medidas que contempla?
- Evaluación de interoperabilidad: con carácter previo a la adopción de decisiones sobre condiciones relativas a servicios públicos digitales transeuropeos por parte de las entidades de la Unión Europea o de los organismos del sector público de los Estados, el Reglamento les obliga a que lleven a cabo una evaluación de la interoperabilidad, si bien se trata de una medida que sólo será preceptiva a partir de enero de 2025. El resultado de dicha evaluación deberá ser publicado en un sitio web oficial en un formato legible por máquina que permita su traducción automática.
- Compartición de soluciones de interoperabilidad: las entidades antes referidas estarán obligadas a compartir las soluciones de interoperabilidad que den soporte a un servicio público digital transeuropeo, lo que incluye la documentación técnica y el código fuente, así como las referencias a las normas abiertas o especificaciones técnicas que se hubieren utilizado. No obstante, esta obligación tiene algunos límites, como sucede en aquellos supuestos en que existan derechos de propiedad intelectual a favor de terceros. Además, dichas soluciones serán objeto de publicación en el Portal de la Europa Interoperable, que habrá de sustituir al actual portal Joinup.
- Habilitación de sandboxes: una de las principales novedades consiste en la habilitación a los organismos públicos para que procedan a la creación de sandboxes o espacios controlados de pruebas de interoperabilidad que, en el caso de tratar datos de carácter personal, serán gestionados bajo la supervisión de la correspondiente autoridad de control competente para ello. Con esta figura se pretende fomentar la innovación y facilitar la cooperación desde las exigencias de la seguridad jurídica, impulsando a tal efecto el desarrollo de soluciones de interoperabilidad a partir de la mejor comprensión de las oportunidades y los obstáculos que puedan plantearse.
- Creación de un comité para la gobernanza: por lo que se refiere a la gobernanza, se contempla la creación de un comité compuesto por representantes de cada uno de los Estados y de la Comisión, a quien corresponderá su presidencia. Entre sus principales funciones se encuentran establecer los criterios para la evaluación de la interoperabilidad, facilitar la puesta en común de las soluciones de interoperabilidad, supervisar la coherencia de las mismas o desarrollar el Marco Europeo de Interoperabilidad, entre otras. Por su parte, los Estados miembros tendrán que designar al menos una autoridad competente para la aplicación del Reglamento antes del 12 de enero de 2025, que hará las funciones de punto de contacto único en caso de que existan varias. Sus principales funciones consistirán en coordinar la aplicación de la normativa, apoyar a los organismos públicos en la realización de la evaluación y, entre otras, fomentar la reutilización de soluciones de interoperabilidad.
El intercambio de datos entre los organismos públicos del conjunto de la Unión Europea y sus Estados miembros con plenas garantías jurídicas constituye una prioridad esencial para el eficaz ejercicio de sus competencias y, por tanto, para garantizar la eficacia en la realización de los trámites desde la perspectiva de la buena administración. El nuevo Reglamento sobre la Europea Interoperable supone un importante avance en el marco normativo a la hora de impulsar este objetivo, pero es necesario complementar la regulación con un cambio de paradigma en la práctica administrativa. A este respecto es imprescindible apostar decididamente por un modelo de gestión documental basada principalmente en datos, lo que además permite abordar de manera más sencilla el cumplimiento normativo de la regulación sobre protección de datos de carácter personal, resultando plenamente coherente con el planteamiento y las soluciones impulsadas por el Reglamento de Gobernanza de Datos a la hora de promover la reutilización de la información generada por las entidades públicas en el ejercicio de sus funciones.
Contenido elaborado por Julián Valero, catedrático de la Universidad de Murcia y Coordinador del Grupo de Investigación “Innovación, Derecho y Tecnología” (iDerTec). Los contenidos y los puntos de vista reflejados en esta publicación son responsabilidad exclusiva de su autor.